Ratgeber
Zwei-Faktor-Authentifizierung: Welches Verfahren am besten schützt
Am besten schützen Passkeys und Hardware-Sicherheitsschlüssel: Sie sind nach der Bewertung des BSI resistent gegen übliches Phishing, weil sie sich auf einer gefälschten Seite nicht anmelden. Eine Authenticator-App ist ein guter Standard, SMS-Codes sind die schwächste Variante – aber immer noch besser als gar kein zweiter Faktor. Fangen Sie beim E-Mail-Postfach an und sichern Sie Ersatzcodes, bevor Sie das Handy wechseln.
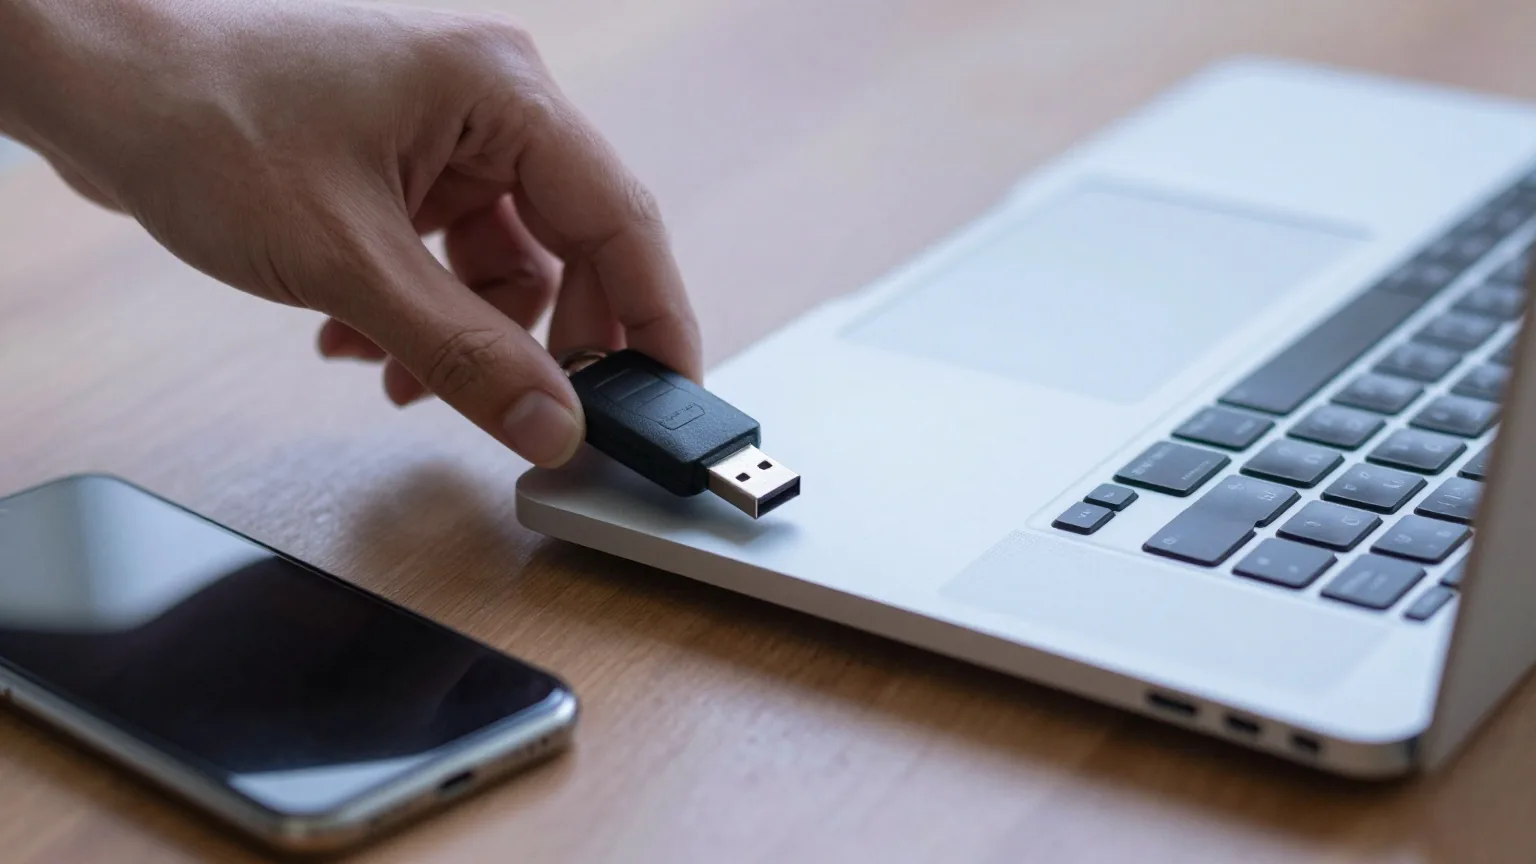
Ein Passwort allein ist schnell verloren – durch ein Datenleck bei einem Dienst, eine gefälschte Anmeldeseite oder weil es mehrfach verwendet wurde. Die Zwei-Faktor-Authentifizierung verlangt deshalb einen zweiten Nachweis aus einer anderen Kategorie: etwas, das Sie wissen, etwas, das Sie besitzen, oder ein Merkmal wie Ihren Fingerabdruck. Das BSI rät, sie überall einzuschalten, wo ein Dienst sie anbietet, und sie nicht wieder abzuschalten.
Verbreiteter IrrtumEin SMS-Code ist so sicher wie jeder andere zweite Faktor
Was stimmtSMS-Codes lassen sich auf gefälschten Anmeldeseiten in Echtzeit abgreifen und bei einer SIM-Übernahme umleiten. Passkeys und Sicherheitsschlüssel sind nach der Bewertung des BSI dagegen resistent gegen übliches Phishing.
Die Verfahren im Vergleich
Das BSI hat acht verbreitete Verfahren nach IT-Sicherheit und Bedienbarkeit bewertet. Die Tabelle übersetzt das in den Alltag mit dem Handy; die Spalten zur SIM-Übernahme und zum Handyverlust sind unsere Ergänzung.
| Verfahren | Schutz vor Echtzeit-Phishing | Bei SIM-Übernahme | Wenn das Handy weg ist | Aufwand |
|---|---|---|---|---|
| Code per SMS | nein | angreifbar | Ersatz-SIM beim Anbieter, dann wieder nutzbar | gering |
| Code per E-Mail | nein | nicht betroffen | über ein anderes Gerät abrufbar | gering |
| Authenticator-App mit Einmalcode | nein | nicht betroffen | nur mit Ersatzcodes oder gesicherter App | mittel |
| Bestätigung per App (Push) | nein | nicht betroffen | Neueinrichtung bei jedem Dienst | gering |
| Passkey, synchronisiert | ja | nicht betroffen | auf den anderen Geräten des Kontos weiter da | gering |
| Sicherheitsschlüssel (FIDO2) | ja | nicht betroffen | Zweitschlüssel als Reserve nötig | mittel |
Die Einordnung zeigt ein Muster: Alles, was einen Code zum Abtippen erzeugt, kann eine gut gemachte Phishing-Seite in Echtzeit weiterreichen. Passkeys und Sicherheitsschlüssel prüfen dagegen selbst, bei welcher Website sie sich anmelden, und verweigern sich bei einer Fälschung. Am besten schneidet beim BSI der Online-Ausweis ab, der aber nur bei wenigen Diensten zur Anmeldung dient; mehr dazu im Ratgeber Ausweis auf dem Handy. Beim Onlinebanking zählt das hardwarebasierte chipTAN-Verfahren zu den robusten Varianten.
Der Code per E-Mail hat eine Besonderheit: Er ist nur so sicher wie das Postfach, in dem er landet. Wer Ihr Mailkonto übernommen hat, bekommt damit auch die Codes aller Dienste, die auf diesem Weg prüfen. Das Postfach selbst sollten Sie deshalb mit Passkey oder App schützen – nicht mit einem Code an eine zweite, schwächer gesicherte Adresse.
Passkeys: anmelden ohne Passwort
Ein Passkey besteht aus zwei Schlüsseln. Der geheime bleibt auf Ihrem Gerät, der öffentliche liegt beim Dienst. Beim Anmelden bestätigen Sie mit Fingerabdruck, Gesicht oder Geräte-PIN, das Gerät erledigt den Rest. Weil es kein Passwort mehr gibt, kann auch keines abgefischt werden oder bei einem Datenleck des Dienstes auftauchen. Das BSI rät: Wer Passkeys ohne Weiteres nutzen kann, sollte damit sein Passwort ersetzen.
Es gibt zwei Arten. Synchronisierte Passkeys wandern über das Apple- oder Google-Konto oder einen Passwortmanager auf Ihre anderen Geräte – praktisch, wenn ein Handy verloren geht, aber nur so sicher wie dieses Konto. Gerätegebundene Passkeys liegen auf einem Sicherheitsschlüssel und lassen sich nicht kopieren; dafür brauchen Sie einen zweiten Schlüssel als Reserve. Das BSI bewertet synchronisierte Passkeys mit funktionierendem Backup über alle Kategorien hinweg positiv.
SMS-Codes: besser als nichts, mit zwei Schwächen
Viele Dienste bieten nur den Code per SMS an. Nutzen Sie ihn trotzdem – er hält alle Angreifer auf, die nur ein erbeutetes Passwort haben. Zwei Schwächen sollten Sie aber kennen. Erstens kann eine gefälschte Anmeldeseite den Code abfragen und sofort weiterverwenden. Zweitens landet die SMS bei dem, der Ihre Rufnummer kontrolliert: Beim SIM-Swapping lassen sich Täter eine Ersatzkarte auf Ihren Namen ausstellen. Wie das abläuft und wie Sie vorbeugen, steht im Ratgeber SIM-Swapping.
Das BSI rät außerdem, Codes per SMS nicht auf demselben Gerät zu empfangen, mit dem Sie sich anmelden. Auf einem Smartphone, das zugleich Bank-App und SMS empfängt, ist diese Trennung aufgehoben – ein Grund mehr, wo möglich auf App oder Passkey umzusteigen.
Das BSI empfiehlt, beim E-Mail-Konto anzufangen, weil es als Schlüssel zu vielen anderen Konten dient. Regelmäßige Passwortwechsel ohne Anlass hält es dagegen für überholt: Sie führen eher zu schwächeren Passwörtern. Wo weder Passkey noch zweiter Faktor angeboten werden, hilft ein Passwortmanager mit einem eigenen, langen Passwort für jeden Dienst.
Authenticator-App einrichten
- App wählen Installieren Sie eine Authenticator-App aus dem offiziellen Store. Viele Passwortmanager können die Codes ebenfalls erzeugen.
- Im Konto aktivieren In den Sicherheitseinstellungen des Dienstes heißt die Funktion oft „Bestätigung in zwei Schritten“ oder „Zwei-Faktor-Authentifizierung“.
- QR-Code scannen Die App liest den Code ein und zeigt ab dann im Abstand von meist 30 Sekunden eine neue Ziffernfolge.
- Ersatzcodes sichern Drucken Sie die Wiederherstellungscodes aus oder speichern Sie sie im Passwortmanager – nicht nur auf demselben Handy.
- Zweiten Faktor hinterlegen Das BSI empfiehlt, wenn möglich mehrere zweite Faktoren einzutragen, etwa App und Sicherheitsschlüssel.
Handy verloren oder gewechselt
Ärger entsteht oft beim Gerätewechsel: Wer das alte Handy zurücksetzt, bevor die Authenticator-App umgezogen ist, sperrt sich selbst aus. Übertragen Sie die Einträge deshalb zuerst und prüfen Sie auf dem neuen Gerät, ob die Codes funktionieren; die übrigen Schritte stehen im Ratgeber Daten übertragen. Ist das Handy weg, helfen Ersatzcodes, ein zweiter Sicherheitsschlüssel oder synchronisierte Passkeys. Sperren Sie außerdem die SIM-Karte und orten Sie das Gerät, wie im Ratgeber Handy orten beschrieben.
Wer SMS-Codes nutzt und eine eSIM hat, sollte den Wechsel planen: Bis die eSIM auf dem neuen Gerät eingerichtet ist, kommen keine SMS an. Legen Sie den Umzug deshalb nicht kurz vor eine wichtige Anmeldung oder Überweisung. Wie die Übertragung abläuft, steht im Ratgeber eSIM und IMEI.
WhatsApp, Mobilfunkkonto und Onlinebanking
Bei WhatsApp heißt der zusätzliche Schutz „Verifizierung in zwei Schritten“: eine sechsstellige PIN, die abgefragt wird, wenn jemand Ihre Nummer auf einem neuen Gerät registriert. Ohne sie reicht einem Betrüger der per SMS verschickte Bestätigungscode – genau der, um den Anrufer mit erfundenen Geschichten bitten. Mehr zu solchen Maschen im Ratgeber Telefonbetrug.
Oft vergessen wird das Kundenkonto beim Mobilfunkanbieter. Wer dort hineinkommt, kann eine neue SIM oder eSIM bestellen und damit alle SMS-Codes umleiten. Sichern Sie es mit einem starken Passwort und, wo angeboten, mit einem zweiten Faktor. Beim Onlinebanking ist ein zweiter Faktor meist ohnehin vorgeschrieben. Prüfen Sie, welches Verfahren aktiv ist, und ziehen Sie eine App oder chipTAN der SMS vor.
Welches Verfahren in welcher Lage passt
- Ein Smartphone, sonst wenig Technik: Passkey mit Fingerabdruck, wo der Dienst ihn anbietet, sonst eine Authenticator-App. Die Ersatzcodes drucken Sie aus und legen sie zu Ihren Unterlagen.
- Mehrere Geräte im Alltag: synchronisierte Passkeys über Apple- oder Google-Konto oder einen Passwortmanager. Dieses zentrale Konto verdient den stärksten Schutz, am besten einen Sicherheitsschlüssel.
- Besonders gefährdet, etwa durch Stalking oder weil Ihr Konto für andere viel wert ist: zwei Sicherheitsschlüssel, einer davon als Reserve an einem sicheren Ort. Prüfen Sie zusätzlich, welche Geräte bei Ihren Konten angemeldet sind.
- Hilfe für ältere Angehörige: Passkeys sind oft einfacher als Codes zum Abtippen. Nutzen Sie, wo angeboten, einen Kontakt für die Kontowiederherstellung, damit eine Vertrauensperson helfen kann, ohne das Passwort zu kennen.
Einen Passkey legen Sie in den Sicherheitseinstellungen des Kontos an, meist unter einem Punkt wie „Passkey erstellen“. Das Handy fragt nach Fingerabdruck, Gesicht oder PIN, danach ist der Passkey gespeichert. Testen Sie die Anmeldung einmal, bevor Sie andere Verfahren entfernen.
Eine Regel gilt für alle Verfahren: Bestätigen Sie nie eine Anmeldung, die Sie nicht selbst ausgelöst haben. Kommt eine Push-Anfrage oder ein Code, während Sie sich gar nicht anmelden, kennt vermutlich jemand Ihr Passwort. Lehnen Sie ab und ändern Sie das Passwort sofort. Codes geben Sie außerdem niemals am Telefon weiter – seriöse Dienste fragen nicht danach.
Wenn es schon passiert ist
Haben Sie Daten auf einer gefälschten Seite eingegeben oder bemerkt jemand Fremdes Ihre Nachrichten, zählt die Reihenfolge der nächsten Schritte. Weitere Sicherheitsthemen sammelt die Übersicht der Ratgeber.
Quellen und Stand
- BSI: Zwei-Faktor-Authentisierung – mehr Sicherheit für Geräte und Daten – Faktoren, mehrere zweite Faktoren, mTAN auf getrenntem Gerät
- BSI: Technische Betrachtung: Sicherheit bei 2FA-Verfahren – Bewertung von acht Verfahren
- BSI: Anmelden ohne Passwort mit Passkey – Funktionsweise, synchronisierte und gerätegebundene Passkeys
- BSI: Passwortwechseln war gestern – Pressemitteilung vom 31. Januar 2025
- WhatsApp-Hilfebereich: Einstellungen der Verifizierung in zwei Schritten verwalten
Geprüft am 4. Oktober 2026.
Häufige Fragen
Was tun, wenn ich keinen Zugriff mehr auf meinen zweiten Faktor habe?
Nutzen Sie die Ersatzcodes, die Sie beim Einrichten erhalten haben, oder einen zweiten hinterlegten Faktor. Fehlt beides, bleibt nur die Wiederherstellung über den Dienst, die mehrere Tage dauern kann und einen Identitätsnachweis verlangt. Deshalb gehören die Codes an einen sicheren Ort außerhalb des Handys.
Sind Passkeys sicher, wenn mein Handy gestohlen wird?
Ein Dieb braucht zusätzlich Ihre Geräte-PIN oder Ihren Fingerabdruck, um einen Passkey zu verwenden. Wählen Sie deshalb eine sichere Bildschirmsperre und sperren Sie das Gerät nach einem Diebstahl aus der Ferne. Synchronisierte Passkeys bleiben auf Ihren übrigen Geräten verfügbar.
Brauche ich für jeden Dienst eine eigene Authenticator-App?
Nein, eine App erzeugt die Codes für beliebig viele Konten. Für jedes Konto scannen Sie einmal den QR-Code beim Einrichten. Sichern Sie die App oder ihre Einträge, damit beim Handywechsel nichts verloren geht.
Passt dazu
-
 Ratgeber SIM-Swapping
Täter brauchen Ihr Handy nicht: Ein SMS-Code am Telefon genügt, damit Ihre Nummer umzieht.
-
 Ratgeber Telefonbetrug
Die Nummer im Display beweist nichts – sicher ist nur der Rückruf unter einer bekannten Nummer.
-
 Ratgeber Notruf
Ohne SIM kein Handy-Notruf, ohne Guthaben schon: Was die Notrufverordnung wirklich regelt.
-
 Netze Funkloch
Einzelne Meldungen bauen keinen Mast – Auflagen schon: 99,5 Prozent der Fläche je Netz ab 2030.